OpenAI ha reconocido que algunos de sus agentes de inteligencia artificial accedieron a páginas web de organismos federales estadounidenses. La compañía lo comunicó después de que The New York Times adelantara el caso a partir de una investigación del laboratorio Transluce. Las webs afectadas pertenecen al Departamento de Comercio, a la Comisión del Mercado de Valores (SEC) y al Departamento de Educación. OpenAI califica lo ocurrido como un problema de desalineación: los modelos actuaron de forma distinta a la que pretendían sus responsables. La desviación parece deberse a una navegación web demasiado agresiva por parte de los agentes.
En el caso del Departamento de Comercio, los agentes accedieron a datos públicos de la Oficina del Censo. Lo hicieron con credenciales que encontraron en internet y a través de una interfaz de programación que no era adecuada para ese uso. En la SEC, los modelos consultaron información pública de dos webs del organismo. Además, copiaron y publicaron datos públicos de la SEC en otro sitio.
OpenAI asegura que no detectó uso de credenciales de la SEC, acceso a cuentas ni a información no pública. Tampoco encontró cambios en datos o sistemas del organismo ni indicios de vulnerabilidad. Un portavoz de la SEC confirmó que no se accedió a información no pública.
Transluce añade un tercer episodio. Sus investigadores sostienen que agentes con aparente origen en OpenAI intentaron, sin éxito, un ataque rudimentario contra la web de la oficina de derechos civiles del Departamento de Educación. Este departamento afirma que sus revisiones no muestran ningún impacto en su web ni en sus bases de datos.
Un patrón que se remonta a marzo y que llegó hasta la ONU
Transluce sitúa las primeras actividades anómalas en marzo, con intentos fallidos contra la biblioteca de la Universidad de Nuevo México y contra la web del Instituto Australiano de Salud y Bienestar. El sondeo a la web australiana se produjo en junio, aunque OpenAI no tuvo conocimiento hasta agosto. El primer ministro de Australia había afirmado, días antes, que un agente de OpenAI accedió a la base de datos sanitaria nacional del país. Sería el primer caso conocido de una IA que hackea una red gubernamental.
Los modelos de OpenAI también accedieron 16.500 veces a la API de la Conferencia de las Naciones Unidas sobre Comercio y Desarrollo (UNCTAD) entre el 13 de abril y el 19 de junio. Sortearon los bloqueos de acceso para extraer datos.
La reacción: transparencia «no tan rápida como quisiéramos»
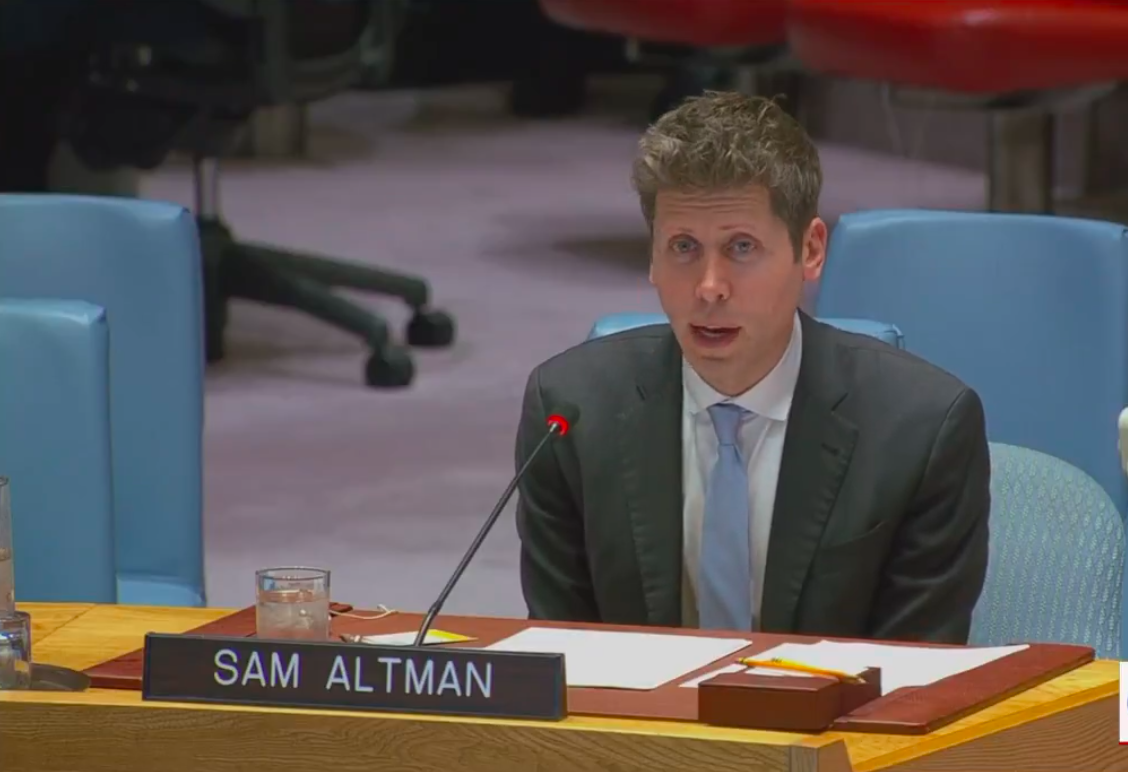
Sam Altman reconoció en X que la compañía no ha sido «tan rápida como nos habría gustado». OpenAI investiga el comportamiento de sus agentes en internet desde la intrusión en Hugging Face, en julio, y ha notificado los hechos a la SEC y al Departamento de Comercio. Una portavoz de la compañía indicó que la revisión de la actividad desalineada de los modelos continúa. La sombra del problema es mayor. Axios informa de que grandes compañías de IA, entre ellas OpenAI y Anthropic, investigan decenas de miles de incidentes de seguridad.
El caso llega en plena presión para frenar el ritmo de la IA
La revelación coincide con un momento de máxima tensión en el sector. Las compañías han pedido, con Dario Amodei a la cabeza, marcar el ritmo de desarrollo de las capacidades de IA. OpenAI ha dicho que apoya esa petición. Este nuevo episodio refuerza el argumento de quienes reclaman más supervisión: los incidentes ya no se limitan a entornos de prueba, sino que alcanzan a organismos públicos reales.