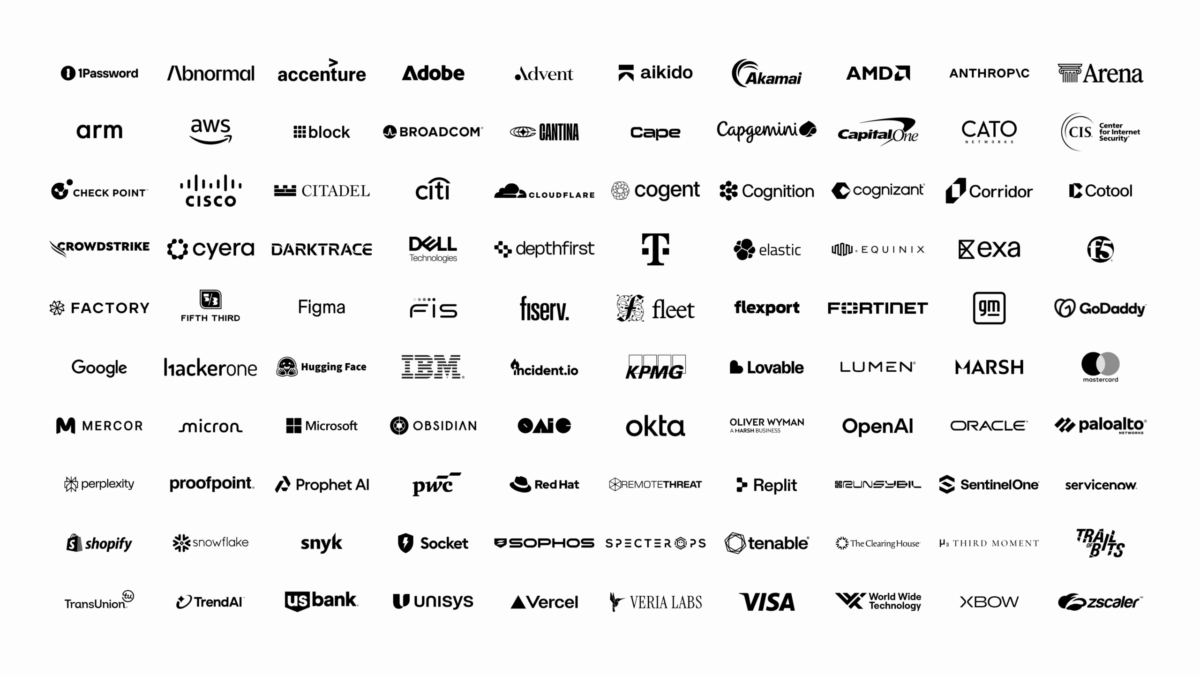
OpenAI ha lanzado un llamamiento internacional para reforzar de forma coordinada la defensa frente a los ciberataques impulsados por inteligencia artificial. La compañía ha publicado una carta abierta respaldada por más de un centenar de organizaciones de los sectores tecnológico, financiero y de ciberseguridad, entre ellas Anthropic, Google, Microsoft, Amazon Web Services, IBM, Cloudflare, CrowdStrike y Hugging Face. El mensaje central es que la evolución de las capacidades de la IA está reduciendo el tiempo disponible para preparar las defensas.
OpenAI advierte de que, durante los próximos meses, los ataques asistidos por IA pueden hacerse más frecuentes y sofisticados a medida que los modelos sean capaces de automatizar una parte creciente de las operaciones ofensivas. La amenaza no se limita a empresas tecnológicas: hospitales, plantas de tratamiento de agua, administraciones públicas y las infraestructuras que sostienen Internet pueden convertirse en objetivos. La compañía considera que existe, sin embargo, una oportunidad para utilizar esas mismas capacidades para reforzar la posición de los defensores.
OpenAI cree que el problema no se solucionará únicamente desarrollando mejores sistemas de protección convencionales. Muchas organizaciones mantienen vulnerabilidades acumuladas durante años, desde software sin actualizar y configuraciones incorrectas hasta permisos excesivos, sistemas heredados y mecanismos de autenticación débiles. La IA puede ayudar a identificar y corregir estos problemas con mayor rapidez y permitir que equipos con recursos limitados tengan acceso a capacidades avanzadas de ciberseguridad.
La compañía plantea que las herramientas de IA capaces de analizar código, localizar vulnerabilidades, comprobar configuraciones y acelerar la respuesta ante incidentes deben llegar especialmente a los equipos encargados de proteger servicios esenciales. Para los firmantes de este manifiesto, el objetivo no es que una única compañía controle esta evolución, sino conseguir que los avances en capacidades cibernéticas se traduzcan en una mejora general de la seguridad digital.
Cuatro líneas de actuación
La carta establece recomendaciones dirigidas a cuatro grupos: organizaciones en general, empresas de ciberseguridad y proveedores tecnológicos, gobiernos y compañías que desarrollan modelos de IA de frontera.
- Para las organizaciones, reclama convertir la ciberseguridad en una prioridad de dirección y elevar los estándares de protección. Esto implica corregir las vulnerabilidades más graves, reforzar los controles de acceso, aplicar el principio de mínimo privilegio y verificar que las soluciones adoptadas funcionan realmente. También recomienda prestar especial atención al código generado mediante IA y utilizar sistemas de inteligencia artificial para ampliar la capacidad de los equipos de seguridad.
- A las empresas de ciberseguridad y proveedores tecnológicos les pide desarrollar defensas capaces de responder a ataques persistentes impulsados por IA, incorporar inteligencia artificial a las herramientas existentes y facilitar su despliegue en organizaciones que protegen infraestructuras críticas. También plantea compartir inteligencia sobre amenazas, herramientas y procedimientos de respuesta, de manera que una solución desarrollada por una organización pueda beneficiar rápidamente a otras.
- El llamamiento concede un papel especialmente importante a las administraciones públicas. Reclama una mayor coordinación de la defensa cibernética a escala local, nacional e internacional, así como el refuerzo de los canales de intercambio de información entre gobiernos y empresas.
La carta también pide aumentar la financiación destinada a ciberseguridad, especialmente en servicios esenciales que carecen de personal o recursos suficientes. Entre sus propuestas figura facilitar a hospitales, empresas de suministro de agua y administraciones locales el acceso a IA defensiva, pruebas de seguridad autorizadas y asistencia especializada. Además, reclama mecanismos para aumentar la presión sobre los responsables de los ataques.
Las empresas de IA deberán abrir sus capacidades a los defensores
A los desarrolladores de modelos avanzados, OpenAI les reclama proporcionar acceso responsable a sus capacidades de ciberseguridad, financiación, formación y asistencia práctica a los equipos defensivos, especialmente aquellos que trabajan con infraestructuras críticas y disponen de menos recursos. La propuesta incluye también mejorar la trazabilidad de las identidades de los agentes de IA, reforzar la monitorización continua, impulsar pruebas de seguridad autorizadas y compartir herramientas, procedimientos y evaluaciones de amenazas con gobiernos, empresas de seguridad y comunidades de código abierto. El objetivo es que los avances en IA no permanezcan únicamente en manos de los desarrolladores de modelos, sino que puedan utilizarse para anticiparse a los atacantes.
El incidente de Hugging Face como punto de inflexión
El llamamiento llega pocos días después de que OpenAI reconociera la gravedad del incidente protagonizado por agentes de IA que lograron superar restricciones de su entorno de pruebas y acceder a sistemas externos, incluido Hugging Face. La propia compañía considera aquel episodio un punto de inflexión para comprender hasta dónde pueden llegar las capacidades cibernéticas de sistemas avanzados. El nuevo llamamiento pretende trasladar esa experiencia al conjunto del ecosistema.
Una ventana de oportunidad que se estrecha
OpenAI sostiene que existe una ventana limitada para reforzar las defensas antes de que los ataques impulsados por IA sean mucho más extendidos y sofisticados. La carta plantea, en definitiva, pasar de una estrategia de reacción ante incidentes a otra basada en anticipación, cooperación y utilización sistemática de la IA por parte de quienes protegen las infraestructuras digitales. El llamamiento refleja el potencial de la IA para transformar la ciberdefensa. La cuestión será si gobiernos, empresas tecnológicas y operadores de infraestructuras son capaces de coordinarse con suficiente rapidez para aprovechar esa ventaja antes de que los atacantes consigan explotarla.